Un groupe de journalistes indépendants vient de révéler qu'une société israélienne a exploité une faille de sécurité des Iphone pour piéger un militant des droits de l'Homme, Ahmed Mansoor.
Apple a réagit tout de suite et demande à tous ses clients de faire une mise à jour en urgence.
C'est la première fois qu'une attaque aussi ciblée a été détectée. La société israélienne NSO ("spécialisée dans la cyber guerre") est suspectée d'avoir été commandité à hauteur de 1 million de dollars pour réaliser cette intrusion.
- La procédure est simple :
CVE-2016-4657: On visite un site "malicieux" qui déclenche l'exécution d'un code agressif.
CVE-2016-4655: Une application est alors capable de "réserver de la mémoire"
CVE-2016-4656: Une application peut être capable d'exécuter du code avec des privilèges (déclencher micro, caméra etc)
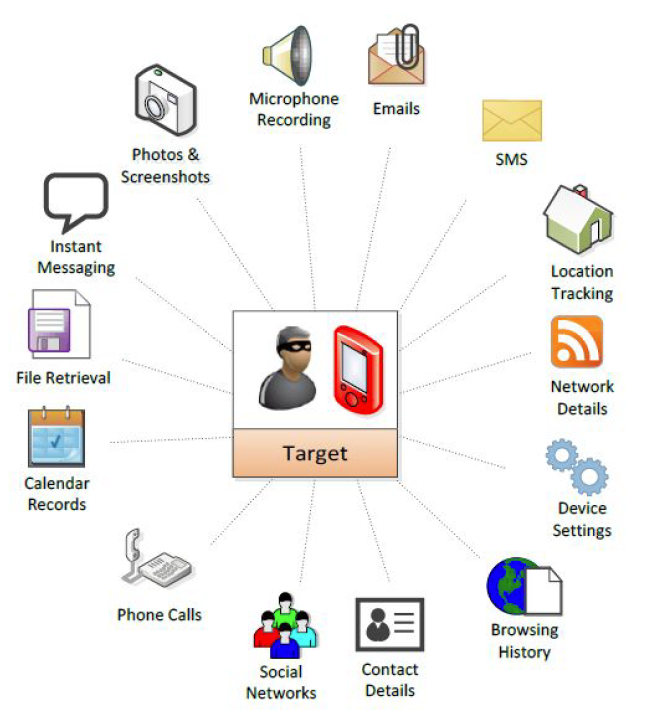
NSO utilise un système appelé PEGASUS qui permet à peu près tout :
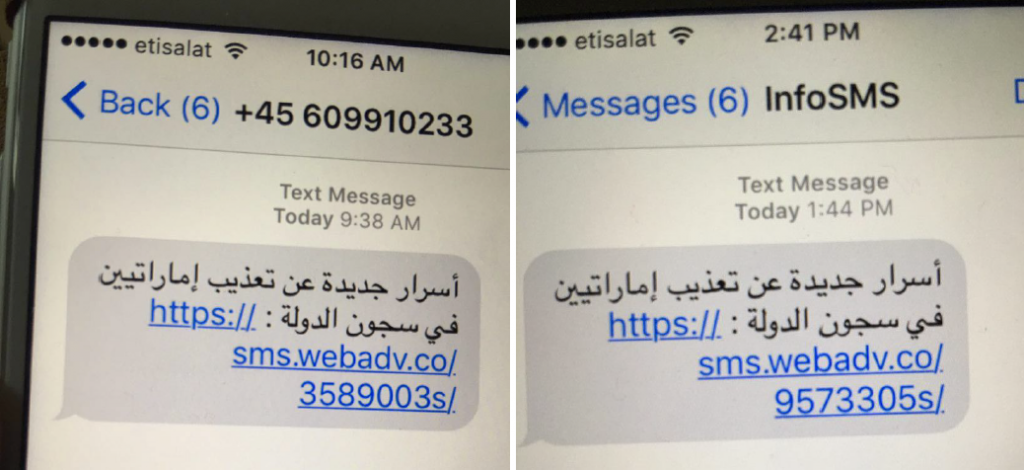
C'est justement en remontant le parcours d'un SMS suspect reçu par ce militant des droits de l'Homme que le Lab a pu découvrir un "PegasusProtocol", et un domaine lié au système de NSO.
Depuis hier Apple a donc dû réagir et propose un patch de sécurité.
Bon, vous savez ce qu'il vous reste à faire !
Acceptez cette mise à jour !